Blog IBSEC

Inteligência sobre cibersegurança, carreiras digitais e o mercado que não para de evoluir. Produzido por especialistas, para profissionais.

6930+Artigos
13Categorias
1155Páginas
Vulnerabilidade Crítica no Citrix NetScaler: Ação Imediata

A vulnerabilidade crítica de autenticação no Citrix NetScaler, identificada em 2026, permite que atacantes contornem mecanismos de autenticação sem interação do usuário. Esta falha afeta implementações do Citrix NetScale

Continuar lendo
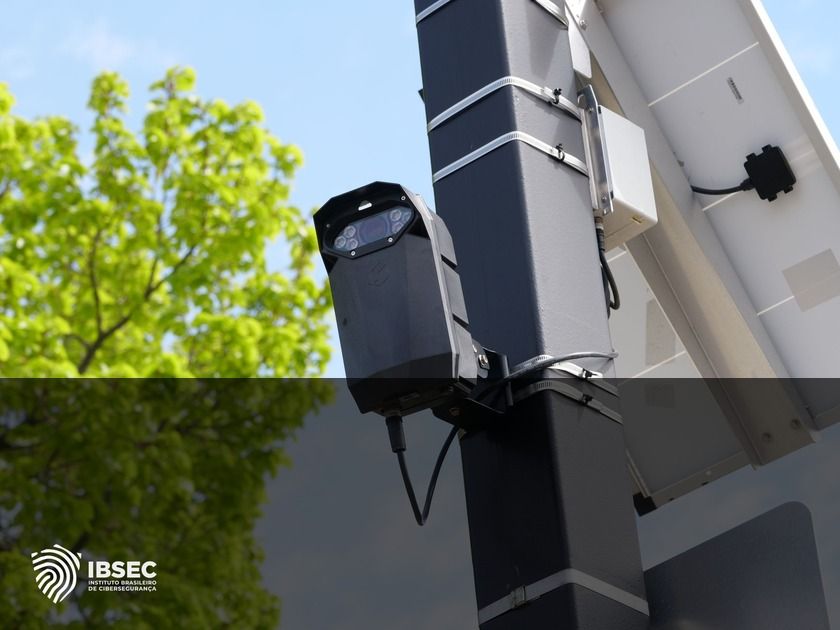
Privacidade e Vigilância: Uso de Câmeras Flock

O uso de câmeras de vigilância Flock pela polícia tem levantado preocupações significativas sobre privacidade e transparência em 2026. Em Wapello County, Iowa, essas câmeras capturam imagens de placas de veículos, facili

Continuar lendo
Vulnerabilidade GitLab CVE-2026-19478: Mitigue Agora

A vulnerabilidade CVE-2026-19478 no GitLab está sendo explorada ativamente em 2026, permitindo que atacantes modifiquem ou deletem projetos públicos sem autenticação. Empresas brasileiras que utilizam o GitLab enfrentam

Continuar lendo
Falha IKE no Windows: Execução Remota de Código

A CISA alertou sobre uma vulnerabilidade crítica no protocolo IKE do Windows em 2026, permitindo execução remota de código sem autenticação. No Brasil, empresas de setores como financeiro e saúde estão em alerta devido a

Continuar lendo
CVE-2026-20320: Proteja-se da Vulnerabilidade Cisco

A vulnerabilidade CVE-2026-20320, identificada em 2026, afeta sistemas Cisco BroadWorks, permitindo que atacantes leiam dados sensíveis sem autorização. No Brasil, empresas que utilizam essa tecnologia para comunicações

Continuar lendo
Vulnerabilidade GitLab: Aplique Patches Agora

A vulnerabilidade crítica no GitLab, identificada em 2026, permite que atacantes deletem projetos inteiros sem autorização. Essa falha, explorada em versões desatualizadas, representa um risco significativo para empresas

Continuar lendo