10 Estratégias Recomendadas por CISOs
10 estratégias que CISOs experientes recomendam: falar a linguagem do negócio, framework de controles, visibilidade, identidade, métricas que importam, DevSecOps e resiliência.
Continuar lendoInteligência sobre cibersegurança, carreiras digitais e o mercado que não para de evoluir. Produzido por especialistas, para profissionais.
10 estratégias que CISOs experientes recomendam: falar a linguagem do negócio, framework de controles, visibilidade, identidade, métricas que importam, DevSecOps e resiliência.
Continuar lendo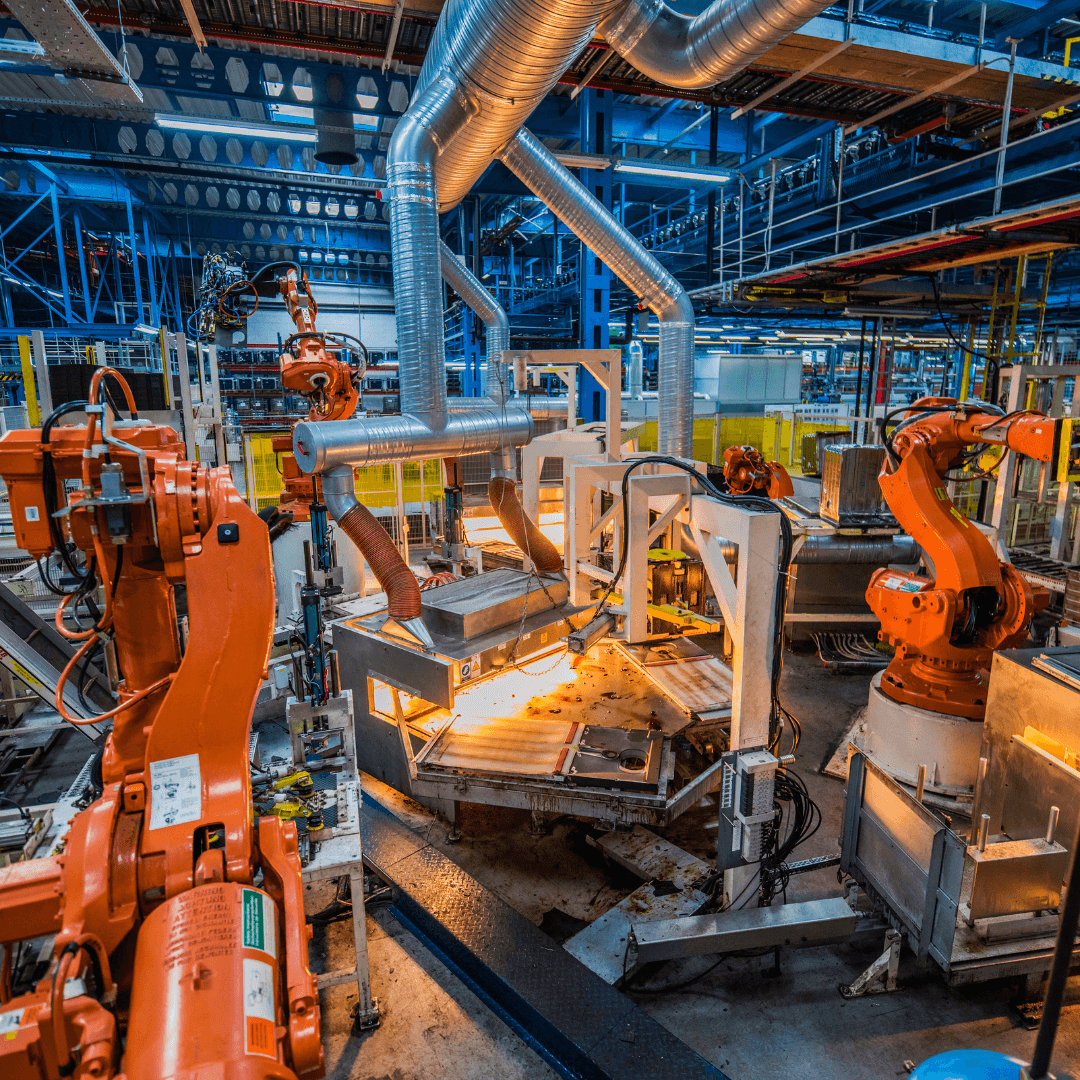
O estudo da Palo Alto Networks e da Siemens revelou riscos críticos de segurança para dispositivos SCADA (Supervisory Control and Data Acquisition) e OT (Tecnologia Operacional) expostos na internet pública. A pesquisa analisou dados coletados ao […]
Continuar lendo
As redes Wi-Fi desempenham um papel crucial na conectividade moderna, mas também representam um ponto vulnerável no ecossistema de segurança cibernética das organizações. Com ameaças crescentes e cada vez mais sofisticadas, é essencial adotar práticas robustas […]
Continuar lendo
A implementação dos CIS Controls em ambientes Linux e Windows é uma prática fundamental para fortalecer a segurança cibernética e reduzir a superfície de ataque das organizações. Esses controles, desenvolvidos pelo Center for Internet Security (CIS), […]
Continuar lendo
Garantir a segurança de sistemas Windows em ambientes corporativos é uma prioridade em tempos de ameaças cibernéticas cada vez mais sofisticadas. Os Controles CIS (Center for Internet Security) oferecem um conjunto robusto de práticas recomendadas para […]
Continuar lendo
Em um cenário onde as ameaças cibernéticas estão em constante evolução, a proteção eficaz dos firewalls corporativos é uma linha de defesa essencial para a segurança de qualquer rede empresarial. Os firewalls são responsáveis por controlar […]
Continuar lendo