Riscos de manter sessões de administrador do WordPress abertas
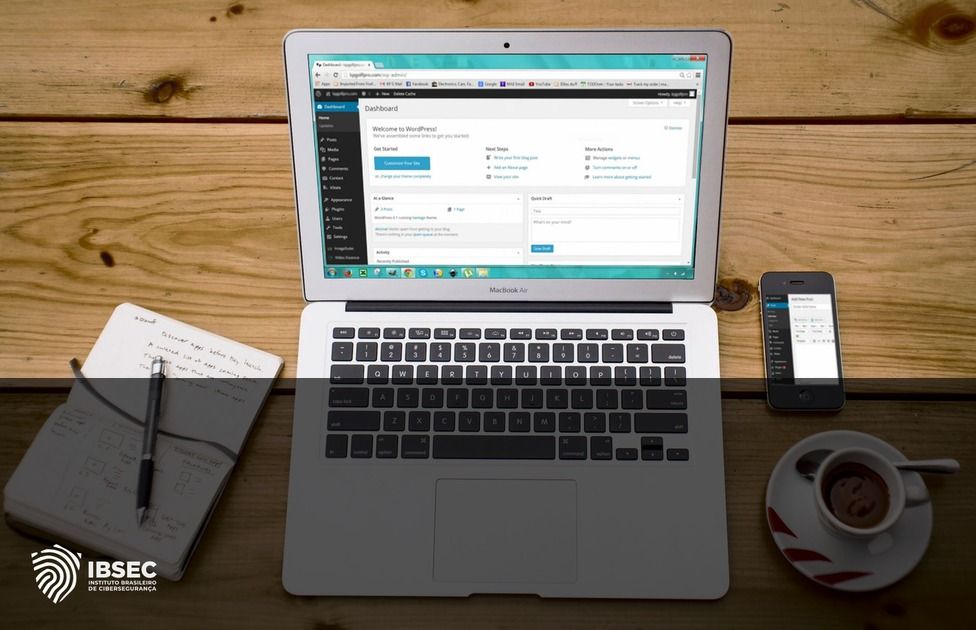
Administradores de WordPress frequentemente mantêm seus dashboards abertos, o que representa um risco significativo de segurança. Empresas brasileiras de todos os tamanhos utilizam WordPress para seus sites, e essa prática pode expor dados sensíveis a ataques. No IBSEC, ressaltamos a importância de entender que cada sessão aberta é uma porta de entrada potencial para invasores. Ao manter sessões ativas, um administrador está, inadvertidamente, facilitando o acesso não autorizado ao sistema. A prática comum de multitarefa, onde o dashboard fica aberto enquanto outras atividades são realizadas, aumenta a janela de oportunidade para ataques.
O risco de uma sessão de administrador aberta não se limita apenas ao acesso imediato. A LGPD exige proteção rigorosa de dados, e qualquer brecha pode resultar em consequências legais severas. Ensinamos que a segurança começa com a conscientização sobre os riscos associados a práticas aparentemente inofensivas. Sessões abertas podem ser exploradas por invasores que aguardam o momento certo para agir, especialmente se o administrador não estiver ativamente monitorando o dashboard. Isso cria um ambiente propício para ataques silenciosos e persistentes.
Sessões abertas facilitam o uso de técnicas avançadas de invasão. No Brasil, onde o uso de WordPress é prevalente em setores diversos, desde pequenas empresas até grandes organizações, o impacto de uma vulnerabilidade explorada pode ser devastador. A IBSEC instrui que a prevenção começa com o fechamento de sessões quando não estão em uso. A prática de manter sessões abertas por conveniência deve ser substituída por práticas de segurança rigorosas. Essa mudança de comportamento é essencial para proteger a integridade dos sistemas WordPress.
Além dos riscos diretos, manter sessões abertas pode comprometer a segurança de redes inteiras. Em ambientes corporativos brasileiros, onde múltiplos usuários podem acessar o mesmo sistema, cada sessão aberta é uma potencial brecha de segurança. No IBSEC, enfatizamos que a proteção de um sistema começa com a responsabilidade individual de cada usuário. A conscientização e a prática de encerrar sessões quando não estão em uso são passos fundamentais para mitigar riscos. Isso é particularmente importante em ambientes compartilhados, onde a segurança depende da colaboração de todos os usuários.
A exposição a ataques é uma realidade para muitos administradores de WordPress no Brasil. A prática de deixar sessões abertas é uma porta aberta para ataques que podem comprometer não apenas o site, mas também a reputação da empresa. O IBSEC promove a educação contínua como uma ferramenta vital na proteção contra tais ameaças. A implementação de políticas de segurança que incentivem o fechamento de sessões e o uso de autenticação multifatorial são medidas que podem reduzir significativamente os riscos associados a sessões abertas.
Como ataques com carregadores JavaScript exploram sessões abertas
Carregadores JavaScript são uma ameaça crescente para administradores de WordPress. Esses scripts maliciosos podem ser inseridos em sites, aguardando que um administrador faça login para executar ações maliciosas. No Brasil, onde o uso de WordPress é comum, especialmente em pequenas e médias empresas, essa técnica representa uma ameaça real. No IBSEC, alertamos que o uso de JavaScript malicioso é uma técnica eficaz para comprometer sites através de sessões abertas. Os invasores podem usar esses scripts para instalar backdoors, permitindo acesso contínuo e não detectado ao sistema.
Os carregadores JavaScript exploram a confiança dos administradores em seus próprios sites. Muitos administradores gerenciam múltiplos sites simultaneamente, tornando a detecção de um script malicioso desafiadora. A IBSEC ensina que a prevenção começa com a verificação regular e minuciosa de código e a implementação de ferramentas de segurança que detectem e neutralizem scripts maliciosos. Esses scripts podem ser disfarçados como funcionalidades legítimas, tornando vital a vigilância constante e a educação em segurança.
O impacto dos carregadores JavaScript é amplificado pela falta de conscientização. A segurança cibernética ainda está se desenvolvendo em muitos setores, e a falta de conhecimento pode levar a negligenciar sinais de comprometimento. No IBSEC, defendemos a importância da educação e do treinamento contínuos para todos os administradores de sites. Compreender como os carregadores JavaScript operam e desenvolver habilidades para identificá-los são passos críticos na defesa contra essas ameaças. Isso inclui a prática de auditorias regulares de segurança.
Carregadores JavaScript podem ser usados para instalar uma variedade de backdoors PHP. A regulamentação de segurança está se tornando mais rigorosa, e a instalação de backdoors pode ter consequências legais e financeiras significativas. A IBSEC orienta que a implementação de medidas preventivas, como a restrição de permissões de execução de scripts e a segregação de funções administrativas, é essencial. A conscientização sobre os métodos de ataque e a adoção de práticas de segurança robustas são fundamentais para proteger os sites WordPress contra essas ameaças.
A exploração de sessões abertas por carregadores JavaScript é uma técnica sofisticada que requer uma resposta proativa. A proteção de dados é uma prioridade crescente, e a capacidade de detectar e neutralizar essas ameaças é essencial. A IBSEC promove a adoção de práticas de segurança avançadas, como o uso de firewalls de aplicações web e a verificação regular de logs de atividades. Essas medidas ajudam a identificar atividades suspeitas e a proteger os sites contra invasões.
Impactos potenciais de backdoors PHP em sites WordPress
Backdoors PHP representam uma ameaça significativa para sites WordPress, permitindo que invasores mantenham acesso persistente ao sistema. Muitos sites são construídos e geridos com WordPress, e a presença de backdoors pode resultar em roubo de dados, defacement de sites e uso indevido de recursos. No IBSEC, destacamos que a proteção contra backdoors é crucial para manter a integridade e a confiança dos sites. Os backdoors podem ser usados para realizar uma variedade de ações maliciosas sem o conhecimento do administrador.
Os impactos de backdoors PHP vão além da violação imediata de segurança. A confiança do cliente é essencial para o sucesso dos negócios online, e a detecção tardia de um backdoor pode resultar em danos reputacionais significativos. A IBSEC ensina que a detecção e remoção de backdoors devem ser uma prioridade contínua para administradores de WordPress. Isso inclui a implementação de monitoramento de segurança em tempo real e auditorias regulares de segurança para identificar e mitigar riscos.
A presença de backdoors PHP pode comprometer severamente a segurança de dados. A conformidade com a LGPD é obrigatória, e a falha em proteger dados pessoais pode resultar em multas severas e ações legais. A IBSEC enfatiza a importância de uma abordagem proativa para a segurança, que inclui a identificação e correção de vulnerabilidades antes que possam ser exploradas. Isso envolve a utilização de ferramentas de análise de segurança e a formação contínua para identificar sinais de comprometimento.
Backdoors PHP podem ser difíceis de detectar e remover uma vez instalados. Os recursos para segurança podem ser limitados em empresas menores, e a falta de detecção pode levar a uma exposição prolongada a ataques. A IBSEC recomenda o uso de scanners de segurança especializados que podem identificar e neutralizar backdoors. Além disso, a implementação de políticas de segurança rigorosas e a educação contínua em segurança cibernética são fundamentais para reduzir o risco de instalação de backdoors.
A remoção de backdoors PHP requer uma abordagem sistemática e informada. A capacidade de resposta a incidentes pode variar, e é essencial que os administradores de WordPress estejam preparados para lidar com essas ameaças. A IBSEC promove a capacitação em segurança como uma medida preventiva e reativa para proteger sites WordPress. Isso inclui o treinamento em resposta a incidentes e a implementação de processos de recuperação para minimizar o impacto de qualquer comprometimento.
Práticas recomendadas para proteger sessões de administrador
Proteger sessões de administrador é essencial para garantir a segurança dos sites WordPress. A adoção de WordPress é ampla, e implementar práticas de segurança eficazes pode prevenir uma série de ameaças. No IBSEC, enfatizamos a importância de medidas como autenticação multifatorial e o uso de redes seguras para acessar dashboards de administração. A implementação dessas práticas pode reduzir significativamente o risco de comprometimento de sessões.
Uma prática recomendada é a configuração de logouts automáticos após períodos de inatividade. Muitos administradores gerenciam múltiplos sites, e essa medida pode prevenir acessos não autorizados quando a sessão é deixada aberta inadvertidamente. A IBSEC ensina que a combinação de logouts automáticos com monitoramento de atividade de login pode ajudar a identificar e mitigar riscos em tempo real. Isso inclui o uso de plugins de segurança que oferecem funcionalidades adicionais para proteger sessões.
O uso de VPNs para acessar dashboards de administração é uma prática que pode aumentar a segurança. A segurança de rede é uma preocupação crescente, e o uso de VPNs pode proteger dados em trânsito e evitar interceptações. No IBSEC, recomendamos que administradores de WordPress utilizem VPNs confiáveis para acessar seus sites de administração. Isso é particularmente importante quando se trabalha em redes públicas ou não seguras.
Implementar políticas de senha fortes é uma medida fundamental para proteger sessões de administrador. A segurança de senha é frequentemente negligenciada, e a adoção de senhas complexas e únicas pode evitar acessos não autorizados. A IBSEC promove a utilização de gerenciadores de senha para ajudar administradores a manter senhas seguras e complexas. Isso também inclui a implementação de políticas de renovação regular de senhas para aumentar a segurança.
A educação contínua em segurança cibernética é essencial para proteger sessões de administrador. A conscientização sobre segurança cibernética está em crescimento, e investir em treinamento contínuo pode fazer a diferença na proteção de sites WordPress. O IBSEC oferece programas de formação que capacitam administradores a identificar e mitigar ameaças de forma eficaz. Isso inclui a compreensão das melhores práticas de segurança e a implementação de medidas preventivas robustas.
Capacitação em segurança para administradores de WordPress
A capacitação em segurança é fundamental para administradores de WordPress que desejam proteger seus sites de forma eficaz. Muitos administradores podem não ter formação formal em segurança cibernética, e a educação contínua é vital para a proteção contra ameaças emergentes. No IBSEC, acreditamos que a formação em segurança deve ser acessível e relevante para as necessidades dos administradores de WordPress. Isso inclui a oferta de cursos que abordam desde fundamentos de segurança até técnicas avançadas de defesa.
Programas de formação em segurança podem ajudar administradores a manter seus sites protegidos contra ameaças conhecidas e desconhecidas. A regulamentação em segurança está se tornando mais rigorosa, e a capacitação contínua pode ajudar a garantir a conformidade com leis como a LGPD. A IBSEC oferece cursos que capacitam administradores a implementar práticas de segurança que protegem dados pessoais e garantem a conformidade regulatória. Isso é particularmente importante para empresas que operam em setores regulamentados.
A formação em segurança também prepara administradores para responder de forma eficaz a incidentes de segurança. A resposta a incidentes pode ser crítica para a continuidade dos negócios, e a capacitação em resposta a incidentes é essencial. A IBSEC promove a formação em resposta a incidentes como parte integrante da segurança cibernética. Isso inclui o desenvolvimento de planos de resposta a incidentes e a prática de simulações para preparar administradores para cenários reais.
Capacitação contínua permite que administradores se mantenham atualizados sobre as últimas ameaças e tendências em segurança cibernética. O cenário de ameaças está em constante evolução, e a educação contínua é uma ferramenta poderosa para proteger sites WordPress. A IBSEC oferece programas de formação que são atualizados regularmente para refletir as últimas ameaças e práticas de segurança. Isso garante que administradores de WordPress tenham as informações e habilidades necessárias para proteger seus sites de forma eficaz.
A formação em segurança cibernética para administradores de WordPress não só protege os sites, mas também melhora a confiança do cliente. A confiança é um fator chave para o sucesso online, e investir em segurança cibernética pode ser um diferencial competitivo. A IBSEC acredita que a educação em segurança cibernética deve ser uma prioridade para todos os administradores de WordPress. Oferecemos programas de formação que capacitam administradores a implementar práticas de segurança robustas e a proteger seus sites contra ameaças emergentes.
Valide seu conhecimento e avance na carreira
Para garantir que você esteja preparado para enfrentar os desafios de segurança discutidos, é essencial buscar capacitação contínua em práticas de cibersegurança.
- Certificação IBSEC Fundamentos em Cibersegurança
+130 mil profissionais certificados · reconhecida em 20 países · disponível em PT, EN e ES - Fundamentos em Cibersegurança na Prática
Capacite-se com quem é referência em cibersegurança no Brasil. Domine as práticas que o mercado exige e conquiste novas oportunidades.