Impacto do fim do suporte para Windows 11 23H2
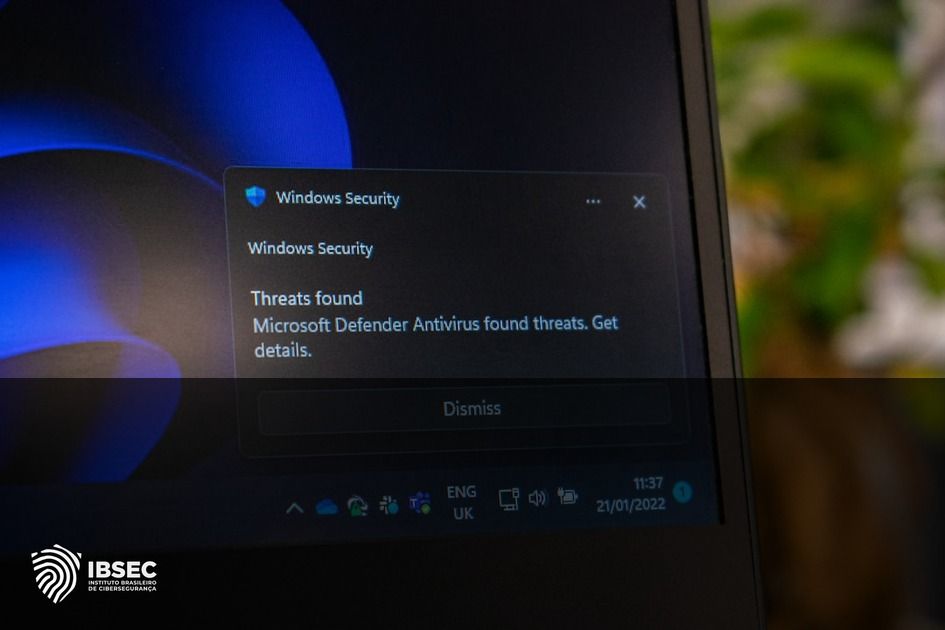
O fim do suporte para o Windows 11 23H2 está programado para o próximo mês, afetando as edições Enterprise, Education e IoT Enterprise. No Brasil, muitas empresas ainda operam com essa versão, especialmente em setores como educação e IoT. No IBSEC, enfatizamos a importância de estar sempre atualizado com as versões suportadas para garantir a segurança. Sem suporte, essas versões não receberão mais atualizações de segurança, deixando sistemas vulneráveis a novos exploits e malwares. Isso pode levar a sérios riscos de segurança e conformidade, especialmente sob a LGPD.
Empresas que não atualizarem seus sistemas podem enfrentar interrupções operacionais significativas. No contexto brasileiro, as PMEs são particularmente vulneráveis devido a orçamentos mais restritos para atualizações de TI. Acreditamos que a continuidade operacional depende de uma infraestrutura de TI segura e atualizada. A falta de suporte significa que quaisquer vulnerabilidades descobertas após o término do suporte não serão corrigidas. Isso pode resultar em ataques mais frequentes e graves, como ransomware, que têm afetado empresas de todos os tamanhos no Brasil.
Além do risco direto de segurança, há também o impacto financeiro e reputacional a ser considerado. O Banco Central do Brasil exige que instituições financeiras mantenham suas infraestruturas de TI em conformidade com normas de segurança rígidas. No IBSEC, ensinamos que a preparação e a atualização são essenciais para evitar penalidades e danos à reputação. Sem atualizações, empresas podem falhar em auditorias de conformidade, o que pode resultar em multas pesadas e perda de confiança dos clientes. A atualização para uma versão suportada é, portanto, uma prioridade crítica.
A Microsoft lembrou os clientes sobre o fim do suporte, mas a migração para uma nova versão pode ser um desafio logístico. Empresas brasileiras devem planejar cuidadosamente suas transições, considerando a conectividade como um possível obstáculo. Recomendamos uma avaliação completa dos sistemas e a criação de um plano de migração bem estruturado. Isso envolve a identificação de sistemas críticos, o teste de compatibilidade de aplicativos e a comunicação com stakeholders sobre o cronograma de atualização. A transição deve ser gerida de forma a minimizar a interrupção dos negócios.
Para mitigar os riscos associados ao fim do suporte, as empresas devem considerar a implementação de medidas de segurança adicionais. A adoção de soluções de segurança em camadas tem se mostrado eficaz no Brasil. No IBSEC, defendemos o uso de firewalls, sistemas de detecção de intrusões e backups regulares como parte de uma estratégia de segurança abrangente. Essas medidas podem ajudar a proteger sistemas até que a migração para uma versão suportada seja concluída. A implementação de controles de acesso rigorosos e a educação contínua dos funcionários também são essenciais.
Por que a Microsoft está encerrando o suporte para esta versão
A Microsoft encerra o suporte para versões antigas para focar em inovações e segurança nas versões mais recentes. Empresas brasileiras precisam se adaptar rapidamente às mudanças tecnológicas. No IBSEC, acreditamos que essa política impulsiona a modernização e melhora a segurança geral dos sistemas. O fim do suporte é parte de um ciclo de vida planejado que visa garantir que os usuários tenham acesso às tecnologias mais seguras e eficientes. A Microsoft segue um calendário de suporte que é anunciado com antecedência para permitir que as empresas planejem suas transições.
O encerramento do suporte também está ligado à necessidade de reduzir a superfície de ataque. No mercado brasileiro, onde as ameaças cibernéticas estão em constante evolução, isso é particularmente relevante. Ensinamos que manter sistemas atualizados é uma prática de segurança crucial. Novas versões do Windows trazem melhorias em segurança que não estão disponíveis em versões mais antigas. Isso inclui atualizações para proteger contra vulnerabilidades descobertas e melhorias em funcionalidades de segurança, como autenticação multifator e criptografia avançada.
A decisão de encerrar o suporte também reflete o compromisso da Microsoft com a sustentabilidade. No Brasil, onde a eficiência energética é uma preocupação crescente, as novas versões do Windows são projetadas para serem mais eficientes em termos de consumo de energia. No IBSEC, vemos isso como uma oportunidade para as empresas reduzirem custos operacionais enquanto melhoram sua postura de segurança. A adoção de novas tecnologias pode resultar em economias significativas de energia e redução do impacto ambiental.
O ciclo de vida do Windows é uma prática padrão da indústria para garantir que os sistemas operacionais permaneçam seguros e eficientes. Empresas brasileiras devem estar cientes dos cronogramas de suporte e planejar suas atualizações de acordo. No IBSEC, incentivamos a criação de um calendário de atualização que esteja alinhado com as políticas de ciclo de vida dos fornecedores. Isso ajuda a garantir que as empresas não sejam pegas de surpresa pelo fim do suporte e possam planejar adequadamente seus recursos de TI.
Finalmente, a Microsoft encerra o suporte para incentivar a adoção de novas funcionalidades e tecnologias. No Brasil, onde a inovação é um diferencial competitivo, isso é uma oportunidade para as empresas se destacarem no mercado. O IBSEC apoia essa transição, oferecendo treinamentos que capacitam profissionais a maximizar o uso das novas tecnologias. A atualização para uma nova versão do Windows pode trazer melhorias em produtividade e segurança, que são críticas para o sucesso em um ambiente de negócios competitivo.
Riscos de segurança associados à falta de atualizações
A falta de atualizações de segurança expõe sistemas a vulnerabilidades críticas. Empresas brasileiras que não atualizam seus sistemas enfrentam riscos significativos, especialmente em setores regulados como o financeiro. No IBSEC, ensinamos que a manutenção de sistemas atualizados é uma defesa essencial contra ciberataques. Sem atualizações, as vulnerabilidades conhecidas permanecem exploráveis, permitindo que atacantes obtenham acesso não autorizado a dados sensíveis. Isso pode resultar em roubo de dados, interrupção de serviços e danos financeiros.
Os riscos de segurança são amplificados pela crescente sofisticação dos ataques cibernéticos. No contexto brasileiro, onde o uso de tecnologia está em expansão, as empresas devem estar vigilantes. No IBSEC, destacamos a importância de uma abordagem proativa para a segurança cibernética. A falta de atualizações pode levar à exploração de vulnerabilidades dia zero, que são especialmente perigosas porque não há correções disponíveis. Isso pode resultar em compromissos de segurança significativos e consequências legais sob a LGPD.
Além dos riscos diretos de segurança, há também implicações legais e regulatórias. A LGPD no Brasil exige que as empresas protejam os dados pessoais, e a falta de atualizações pode ser vista como uma falha em cumprir essa obrigação. No IBSEC, ensinamos que a conformidade regulatória é um componente crítico da segurança cibernética. As empresas que não atualizam seus sistemas podem enfrentar multas significativas e ações legais. Manter sistemas atualizados é, portanto, não apenas uma prática de segurança, mas também uma exigência legal.
Os ataques cibernéticos têm um impacto financeiro significativo, especialmente para pequenas e médias empresas. No Brasil, o custo de uma violação de dados pode ser devastador. No IBSEC, acreditamos que a prevenção é mais econômica do que a remediação. A falta de atualizações pode resultar em custos elevados de recuperação, perda de receita e danos à reputação. As empresas devem considerar o custo potencial de não atualizar seus sistemas ao planejar suas estratégias de segurança cibernética.
A falta de atualizações também pode afetar a confiança do cliente. No Brasil, onde a confiança é um fator crítico para os negócios, isso pode ter consequências de longo prazo. No IBSEC, aconselhamos que as empresas mantenham seus sistemas atualizados para proteger a confiança dos clientes. A perda de dados ou interrupção de serviços pode resultar em perda de clientes e reputação. Manter sistemas atualizados é uma forma de demonstrar compromisso com a segurança e a privacidade dos clientes.
Como se preparar para a transição para uma versão suportada
Preparar-se para a transição para uma versão suportada do Windows envolve planejamento e execução cuidadosos. Empresas brasileiras enfrentam desafios logísticos, tornando a preparação essencial. No IBSEC, recomendamos uma abordagem estruturada para a migração. Isso começa com uma auditoria dos sistemas atuais para identificar quais precisam ser atualizados. A auditoria deve incluir uma avaliação de compatibilidade de hardware e software, bem como a identificação de aplicativos críticos que precisam ser testados na nova versão.
Uma vez identificados os sistemas a serem atualizados, as empresas devem desenvolver um plano de migração detalhado. No Brasil, onde a conectividade pode ser um desafio, isso pode incluir a programação de atualizações fora do horário de pico para minimizar a interrupção. No IBSEC, ensinamos que um plano de migração eficaz deve incluir etapas claras para backup e recuperação de dados, testes de compatibilidade e comunicação com os usuários finais. A comunicação é crítica para garantir que todos na organização entendam o cronograma e as expectativas durante a migração.
A formação da equipe de migração é um passo crucial no processo. No Brasil, onde a disponibilidade de profissionais de TI pode ser limitada, as empresas devem considerar a capacitação interna. No IBSEC, oferecemos treinamentos que ajudam as equipes a se prepararem para a migração. A equipe deve incluir especialistas em TI que compreendam a infraestrutura existente e possam identificar potenciais desafios durante a migração. A colaboração com fornecedores de tecnologia também pode ser útil para garantir que a migração ocorra sem problemas.
Testar a nova versão do Windows antes da migração completa é uma prática recomendada. Empresas brasileiras podem ter uma variedade de configurações de hardware, tornando os testes essenciais para identificar problemas de compatibilidade. No IBSEC, aconselhamos que as empresas realizem testes piloto em um ambiente controlado antes de implantar a atualização em toda a organização. Isso permite que quaisquer problemas sejam identificados e resolvidos antes de afetarem a operação diária.
Finalmente, a revisão e atualização das políticas de segurança são passos importantes após a migração. No Brasil, onde a conformidade com a LGPD é obrigatória, as políticas de segurança devem ser revisadas para garantir que atendam aos requisitos regulatórios. No IBSEC, vemos isso como uma oportunidade para fortalecer a postura de segurança da organização. As políticas devem incluir diretrizes para atualizações regulares, gerenciamento de vulnerabilidades e treinamento contínuo dos funcionários em práticas de segurança.
Capacitação em gestão de vulnerabilidades para evitar riscos futuros
A gestão de vulnerabilidades é um componente crítico da segurança cibernética moderna. No Brasil, onde as ameaças estão em constante evolução, a capacitação em gestão de vulnerabilidades é essencial. No IBSEC, oferecemos certificações que ajudam os profissionais a identificar e mitigar vulnerabilidades de forma eficaz. A gestão de vulnerabilidades envolve a identificação, avaliação e mitigação de riscos associados a sistemas e aplicativos. Isso inclui a implementação de patches, a configuração segura de sistemas e a realização de auditorias regulares de segurança.
Investir em capacitação contínua é uma estratégia eficaz para se manter à frente das ameaças cibernéticas. No Brasil, onde o mercado de TI está em crescimento, a demanda por profissionais qualificados em gestão de vulnerabilidades é alta. No IBSEC, acreditamos que a educação contínua é fundamental para o sucesso na área de segurança cibernética. Os profissionais devem estar atualizados com as últimas técnicas e ferramentas de gestão de vulnerabilidades para proteger suas organizações de ataques.
A implementação de um programa de gestão de vulnerabilidades pode ajudar a reduzir significativamente o risco de ataques. No Brasil, onde as empresas enfrentam desafios únicos de segurança, um programa eficaz pode ser um diferencial competitivo. No IBSEC, ensinamos que um programa bem-sucedido deve incluir a identificação de ativos críticos, a avaliação de vulnerabilidades e a priorização de remediações. A colaboração entre as equipes de segurança e TI é essencial para garantir que as vulnerabilidades sejam tratadas de forma eficaz.
Além da capacitação interna, as empresas também devem considerar parcerias com fornecedores de tecnologia para fortalecer sua postura de segurança. No Brasil, onde a colaboração é chave para o sucesso, essas parcerias podem fornecer acesso a ferramentas e expertise adicionais. No IBSEC, incentivamos as empresas a explorar parcerias que possam complementar suas capacidades internas. Isso pode incluir o uso de soluções de segurança gerenciadas ou a colaboração em iniciativas de resposta a incidentes.
A gestão de vulnerabilidades não é uma atividade única, mas um processo contínuo. No Brasil, onde o ambiente de ameaças está em constante mudança, as empresas devem estar preparadas para se adaptar. No IBSEC, acreditamos que a gestão de vulnerabilidades deve ser integrada à cultura organizacional. Isso envolve a educação contínua dos funcionários, a implementação de políticas de segurança robustas e o uso de tecnologias avançadas para detectar e mitigar ameaças em tempo real.
Valide seu conhecimento e avance na carreira
A capacitação em gestão de vulnerabilidades é essencial para proteger sua organização e avançar na sua carreira em cibersegurança.
- Certificação IBSEC Gestão de Vulnerabilidades — Essencial Grátis
+130 mil profissionais certificados · reconhecida em 20 países · disponível em PT, EN e ES - Gestão de Vulnerabilidades na Prática
Capacite-se com quem é referência em cibersegurança no Brasil. Domine as práticas que o mercado exige e conquiste novas oportunidades.