Entendendo a Cadeia de Exploits Zero-Click no Microsoft Edge
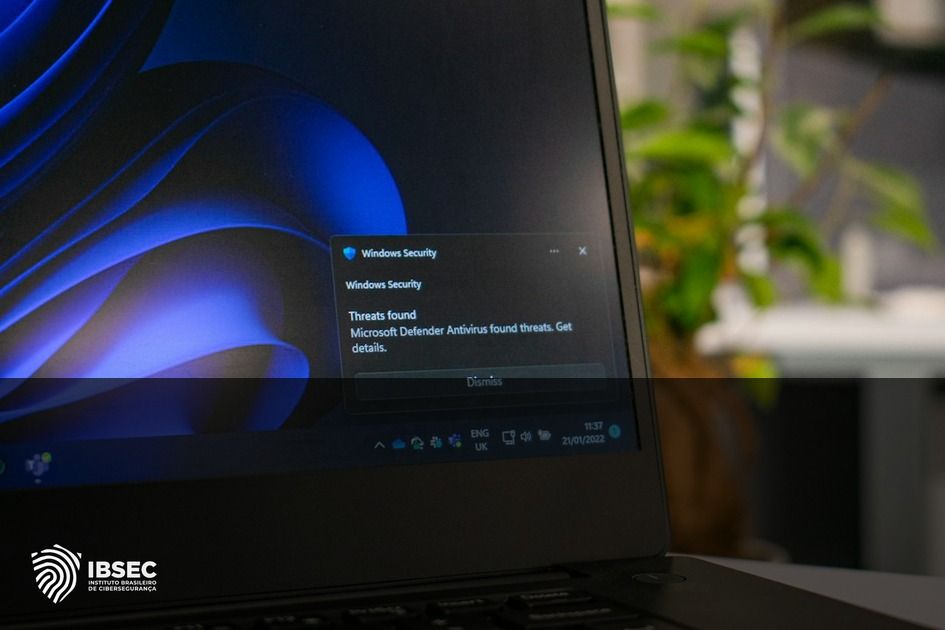
Em 2026, cinco falhas distintas foram identificadas no Microsoft Edge, formando uma cadeia de exploits zero-click que permite a execução de código sem interação do usuário. Essa vulnerabilidade é crítica porque explora dois recursos do Windows, permitindo que o atacante contorne as proteções de sandbox do navegador. No Brasil, onde o uso de navegadores da Microsoft é comum em ambientes corporativos, isso representa um risco significativo para dados sensíveis e sistemas críticos. No IBSEC, enfatizamos a importância de compreender as vulnerabilidades zero-click devido ao seu potencial devastador. A cadeia de exploits funciona ao combinar falhas de lógica no navegador, permitindo acesso não autorizado a recursos do sistema e potencial execução remota de código.
O conceito de zero-click refere-se a ataques que não requerem interação do usuário para serem executados, tornando-os particularmente insidiosos. No contexto brasileiro, onde a LGPD exige a proteção de dados pessoais, um ataque desse tipo pode resultar em graves consequências legais e financeiras para as empresas. A abordagem do IBSEC destaca que a prevenção começa com a conscientização e a formação contínua em cibersegurança. A exploração bem-sucedida dessas falhas pode permitir que um invasor assuma controle total do dispositivo comprometido, acessando arquivos, instalando malware ou até mesmo espionando atividades do usuário.
Falhas de lógica no Microsoft Edge são o ponto de entrada para essa cadeia de exploits, facilitando a execução de código malicioso. Empresas brasileiras que dependem de sistemas Windows em setores críticos como financeiro e governamental aumentam a urgência de mitigar essas vulnerabilidades. A formação prática oferecida pelo IBSEC inclui cenários de ataque e defesa que ajudam os profissionais a entenderem como essas falhas podem ser exploradas. As falhas de lógica podem ser exploradas para desativar proteções de segurança, como o modo de navegação segura, e abrir caminho para ataques mais sofisticados.
O impacto de uma cadeia de exploits zero-click pode ser devastador, especialmente em ambientes corporativos que utilizam o Microsoft Edge como navegador padrão. No Brasil, onde muitas empresas ainda lutam para manter conformidade com a LGPD, a exposição a tais vulnerabilidades pode resultar em multas pesadas e danos à reputação. No IBSEC, acreditamos que a educação é a primeira linha de defesa contra ameaças emergentes e complexas como essas. Para mitigar esses riscos, é crucial que as empresas atualizem seus sistemas regularmente e implementem medidas de segurança robustas.
Em 2026, a rápida evolução de ameaças como exploits zero-click demonstra a necessidade de medidas de segurança proativas. A conformidade com a LGPD e outras regulamentações de proteção de dados torna a mitigação dessas ameaças uma prioridade para as empresas brasileiras. A abordagem do IBSEC enfatiza a importância de uma estratégia de defesa em profundidade, que inclui a atualização contínua de software e a implementação de controles de acesso rigorosos. Medidas de mitigação eficazes incluem a aplicação de patches de segurança, a configuração de firewalls e a educação contínua dos usuários sobre práticas seguras de navegação.
Como as Falhas de Lógica do Navegador Permitem Execução de Código
As falhas de lógica no Microsoft Edge exploradas nesta cadeia de exploits zero-click permitem que atacantes executem código arbitrário no sistema alvo. No contexto brasileiro, onde o uso de navegadores é essencial para operações diárias, a exploração dessas falhas pode comprometer dados sensíveis e operações críticas. No IBSEC, ensinamos que a detecção de falhas de lógica é uma habilidade vital para qualquer profissional de cibersegurança. A execução de código ocorre quando o navegador processa entradas maliciosas de uma página comprometida, contornando verificações de segurança padrão.
Essas falhas de lógica exploram inconsistências na forma como o Microsoft Edge manipula certos tipos de dados, permitindo que atacantes injetem código malicioso. A necessidade de proteger informações pessoais e empresariais no Brasil é intensificada pela LGPD, que impõe penalidades severas para violações de dados. No IBSEC, abordamos as técnicas para identificar e corrigir falhas de lógica em navegadores como parte de nossa formação prática. A exploração bem-sucedida dessas falhas pode permitir que o atacante assuma controle total sobre o navegador, acessando dados confidenciais e distribuindo malware.
No Microsoft Edge, as falhas de lógica podem ser exploradas para desativar medidas de segurança como o Content Security Policy (CSP), permitindo a execução de código malicioso. No cenário brasileiro, onde a segurança da informação é crítica para setores como saúde e finanças, isso representa um risco significativo. O IBSEC enfatiza que entender como essas falhas ocorrem é crucial para desenvolver defesas eficazes. A desativação do CSP pode permitir que scripts maliciosos sejam executados sem detecção, comprometendo assim a integridade do sistema.
Um dos métodos para explorar falhas de lógica é a manipulação de dados de entrada que não são devidamente validados pelo navegador. Empresas brasileiras que precisam cumprir a LGPD enfrentam riscos de vazamentos de dados pessoais e corporativos. No IBSEC, treinamos os profissionais para identificar e mitigar essas vulnerabilidades antes que possam ser exploradas. A validação inadequada de entradas pode permitir que dados maliciosos escapem das verificações de segurança, resultando na execução de código não autorizado.
Em 2026, a proliferação de ataques baseados em falhas de lógica destaca a necessidade de práticas de desenvolvimento seguro e auditorias regulares de segurança. A segurança cibernética está se tornando uma prioridade nacional no Brasil, e as empresas devem adotar medidas proativas para proteger seus sistemas. O IBSEC recomenda uma abordagem integrada que combine ferramentas automatizadas de análise de segurança com revisões manuais de código. A combinação de métodos automatizados e manuais ajuda a garantir que as falhas de lógica sejam identificadas e corrigidas antes que possam ser exploradas por atacantes.
Impacto Potencial para Usuários do Microsoft Edge e Sistemas Windows
O impacto potencial de uma cadeia de exploits zero-click no Microsoft Edge é significativo, colocando em risco tanto usuários individuais quanto organizações inteiras. No Brasil, onde o uso de sistemas Windows é predominante, a exploração dessas falhas pode levar a comprometimentos em larga escala. No IBSEC, destacamos a importância de compreender o impacto dessas vulnerabilidades para implementar defesas eficazes. A exploração bem-sucedida pode resultar em perda de dados, interrupções de serviço e danos reputacionais consideráveis.
Para usuários do Microsoft Edge, a exploração dessas falhas pode resultar na perda de controle sobre o dispositivo, com atacantes capazes de acessar dados pessoais e corporativos. Isso se traduz em riscos aumentados para a privacidade e segurança de informações sensíveis no Brasil, especialmente em setores regulados pela LGPD. No IBSEC, ensinamos que a proteção começa com a conscientização sobre o impacto potencial dessas vulnerabilidades. A perda de controle sobre o dispositivo pode permitir que atacantes instalem software malicioso, espionem atividades do usuário e acessem dados confidenciais.
Nos sistemas Windows, a exploração de falhas no Microsoft Edge pode permitir que atacantes contornem medidas de segurança e obtenham privilégios elevados. Infraestruturas críticas brasileiras que dependem de sistemas Windows enfrentam uma ameaça significativa à segurança nacional. O IBSEC enfatiza a necessidade de estratégias de defesa em profundidade para mitigar esses riscos. A obtenção de privilégios elevados pode permitir que atacantes desativem proteções de segurança, façam alterações não autorizadas no sistema e acessem dados sensíveis.
O impacto dessas vulnerabilidades é amplificado pela natureza zero-click dos exploits, que não requerem interação do usuário para serem executados. A conformidade com a LGPD no Brasil pode resultar em graves consequências legais e financeiras para as empresas afetadas. No IBSEC, acreditamos que a formação contínua é essencial para preparar os profissionais para enfrentar ameaças emergentes como essas. A natureza zero-click dos exploits significa que não há necessidade de o usuário clicar em links ou baixar arquivos, tornando-os particularmente difíceis de detectar e mitigar.
Em 2026, o impacto potencial de exploits zero-click no Microsoft Edge destaca a importância de medidas de segurança proativas e uma cultura de segurança cibernética robusta. A segurança de dados é uma prioridade crescente no Brasil, e as empresas devem adotar práticas de segurança avançadas para proteger seus sistemas. O IBSEC recomenda uma abordagem que combine tecnologia de ponta com educação contínua para maximizar a eficácia das defesas cibernéticas. A combinação de tecnologia avançada e educação contínua ajuda a garantir que as defesas sejam adaptáveis e eficazes contra ameaças em evolução.
Medidas de Mitigação Imediatas para Proteger Usuários
Para mitigar o impacto dos exploits zero-click no Microsoft Edge, é essencial implementar medidas de segurança imediatas e eficazes. No Brasil, onde a segurança dos dados é uma preocupação crescente, essas medidas são fundamentais para proteger informações pessoais e corporativas. No IBSEC, ensinamos que a mitigação começa com a aplicação de patches de segurança e a atualização regular de software. A aplicação de patches é uma das formas mais eficazes de corrigir vulnerabilidades conhecidas e proteger sistemas contra exploits em potencial.
Uma das medidas mais importantes é garantir que todos os dispositivos estejam executando a versão mais recente do Microsoft Edge e do Windows. Manter o software atualizado é uma parte crucial da segurança cibernética para empresas brasileiras que precisam cumprir a LGPD. No IBSEC, destacamos a importância de políticas de atualização automatizadas para garantir que todas as atualizações de segurança sejam aplicadas prontamente. Manter o software atualizado ajuda a garantir que as últimas correções de segurança sejam implementadas, reduzindo o risco de exploração.
Além das atualizações de software, a implementação de medidas de segurança adicionais, como firewalls e sistemas de detecção de intrusões, é essencial. As ameaças cibernéticas estão se tornando mais sofisticadas no Brasil, e essas medidas ajudam a proteger redes e dispositivos contra ataques. No IBSEC, recomendamos uma abordagem de segurança em camadas que combine várias ferramentas e técnicas para maximizar a proteção. A segurança em camadas ajuda a criar barreiras adicionais contra intrusões e a detectar atividades suspeitas antes que possam causar danos.
Educar os usuários sobre práticas de navegação segura e como reconhecer sinais de ataques potenciais também é uma medida crítica. A conscientização sobre segurança cibernética está crescendo no Brasil, e a educação contínua é fundamental para proteger usuários e empresas. No IBSEC, oferecemos programas de treinamento que ensinam os usuários a identificar e evitar armadilhas comuns de segurança. A educação contínua ajuda a garantir que os usuários estejam cientes das ameaças em evolução e saibam como responder adequadamente.
Em 2026, a implementação de medidas de mitigação proativas é essencial para proteger usuários do Microsoft Edge contra exploits zero-click. A segurança de dados é uma prioridade nacional no Brasil, e essas medidas são cruciais para proteger informações sensíveis e sistemas críticos. O IBSEC enfatiza a importância de uma abordagem integrada que combine tecnologia, políticas de segurança e educação para maximizar a eficácia das defesas. Uma abordagem integrada garante que todos os aspectos da segurança cibernética sejam abordados, reduzindo o risco de exploração e mitigando o impacto de ataques bem-sucedidos.
Capacitação em Detecção e Resposta a Exploits Zero-Click
Capacitar profissionais de TI em detecção e resposta a exploits zero-click é essencial para proteger sistemas e dados. No Brasil, onde a demanda por profissionais de cibersegurança continua a crescer, essa capacitação é vital para enfrentar ameaças emergentes. No IBSEC, oferecemos programas de certificação que ensinam as habilidades necessárias para identificar e mitigar ataques zero-click. A capacitação em detecção e resposta ajuda os profissionais a reconhecer sinais de exploração e a responder rapidamente para minimizar danos.
Os programas de capacitação em cibersegurança devem incluir treinamento prático em identificação de vulnerabilidades e resposta a incidentes. A conformidade com a LGPD no Brasil torna esses programas essenciais para proteger dados pessoais e corporativos. No IBSEC, nossos cursos são projetados para fornecer uma compreensão profunda das técnicas de ataque e defesa. O treinamento prático ajuda os profissionais a aplicar o conhecimento adquirido em cenários do mundo real, melhorando sua capacidade de responder a ameaças.
Além do treinamento técnico, a capacitação deve incluir o desenvolvimento de habilidades de análise crítica e tomada de decisão rápida. As ameaças cibernéticas estão se tornando mais sofisticadas no Brasil, e essas habilidades são cruciais para enfrentar ataques complexos. No IBSEC, nossos programas de certificação incluem componentes de análise crítica para preparar os profissionais para responder eficazmente a incidentes. A análise crítica ajuda os profissionais a avaliar rapidamente a situação e tomar decisões informadas para mitigar o impacto dos ataques.
Em 2026, a capacitação contínua é essencial para garantir que os profissionais de TI estejam preparados para enfrentar ameaças em evolução, como exploits zero-click. A segurança cibernética é uma prioridade crescente no Brasil, e a formação contínua é fundamental para manter a eficácia das defesas. O IBSEC recomenda uma abordagem de aprendizado contínuo que combine treinamento técnico, workshops e atualizações regulares sobre as últimas ameaças. O aprendizado contínuo ajuda a garantir que os profissionais estejam sempre atualizados e preparados para enfrentar novos desafios.
Capacitar profissionais em detecção e resposta a exploits zero-click é uma parte essencial de qualquer estratégia de segurança cibernética robusta. A demanda por habilidades de cibersegurança continua a crescer no Brasil, e essa capacitação é vital para proteger sistemas críticos e informações sensíveis. O IBSEC oferece programas de certificação que fornecem o conhecimento e as habilidades necessárias para enfrentar as ameaças cibernéticas emergentes. Nossos programas são projetados para equipar os profissionais com as ferramentas e o conhecimento necessários para proteger suas organizações contra exploits zero-click e outras ameaças avançadas.
Valide seu conhecimento e avance na carreira
Explorar as vulnerabilidades zero-click no Microsoft Edge destaca a importância de uma sólida base em cibersegurança para proteger sistemas e dados. Invista em sua capacitação e esteja preparado para enfrentar essas ameaças.
- Certificação IBSEC Fundamentos em Cibersegurança
+130 mil profissionais certificados · reconhecida em 20 países · disponível em PT, EN e ES - Fundamentos em Cibersegurança na Prática
Capacite-se com quem é referência em cibersegurança no Brasil. Domine as práticas que o mercado exige e conquiste novas oportunidades.