O YuanKong RAT é um Trojan que explora funcionalidades do Android para roubar informações bancárias, afetando usuários no Brasil. Em 2026, o malware utiliza serviços de Acessibilidade do Android para capturar PINs e senh
Continuar lendo
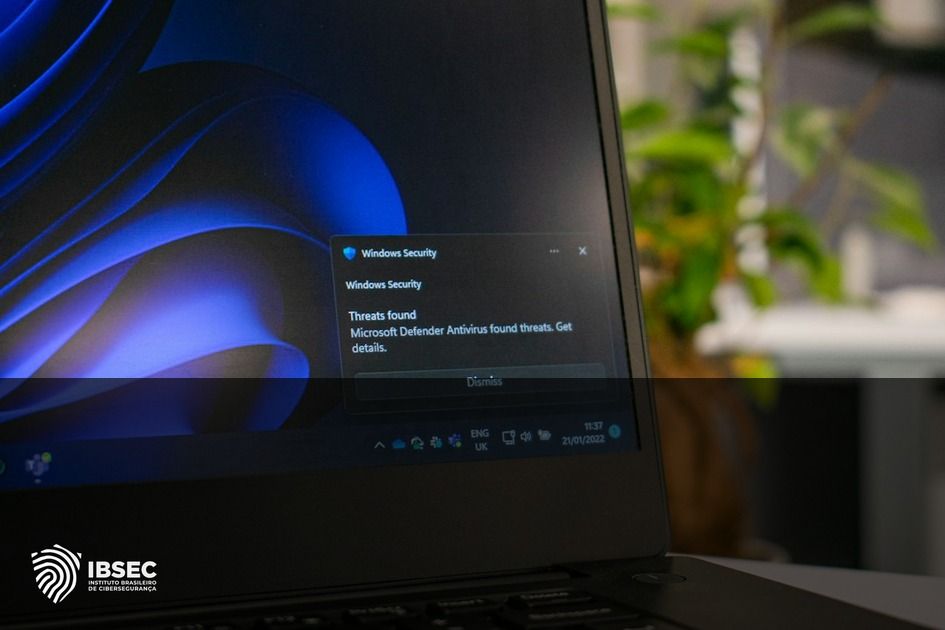
O KGB RAT, um trojan de acesso remoto, comprometeu sistemas Windows em 2026, explorando falhas para roubar credenciais e controlar PCs. Este malware sofisticado consegue burlar o Windows Defender, permitindo que atacante
Continuar lendo
O trojan Hirudo, identificado em 2026, substitui aplicativos bancários legítimos por versões adulteradas, permitindo o roubo de credenciais. No Brasil, onde aplicativos bancários são amplamente utilizados, essa técnica r
Continuar lendo
O KGB RAT, um Trojan de Acesso Remoto, comprometeu sistemas Windows em 2026, passando despercebido por soluções de segurança tradicionais. Este malware foi promovido em fóruns clandestinos como indetectável, causando pre
Continuar lendo
O recente ataque hacker a supermercados franceses em 2026 expôs vulnerabilidades críticas nos sistemas de TI dessas redes. No Brasil, o setor de varejo enfrenta desafios semelhantes, especialmente com o aumento das trans
Continuar lendo
Em 2026, um aplicativo de leitura de PDF com mais de 10.000 downloads na Google Play foi identificado como vetor do trojan bancário Anatsa. Este malware, disfarçado em um aplicativo aparentemente inofensivo, comprometeu
Continuar lendo